Hébergement, DevOps et maintenance de vos applications web Nous exploitons ce que nous livrons
ANTASY IT (a.it) met en production, héberge et maintient les applications web que nous développons : serveurs Linux avec nginx, processus supervisés, Cloudflare en frontal et une supervision que nous suivons nous-mêmes. L’ERP de TSS Company, SOLARP chez Thyna Solar, le site d’ESPAMED et la boutique Key Brothers sont mis en production et supervisés par nous depuis Sfax, et la base et les pièces jointes de SOLARP sont sauvegardées selon un calendrier.
- Serveurs
- Linux · nginx · pm2 / systemd
- Frontal
- Cloudflare · TLS de bout en bout
- En production chez
- TSS Company · Thyna Solar · ESPAMED · Key Brothers
- Mis à jour
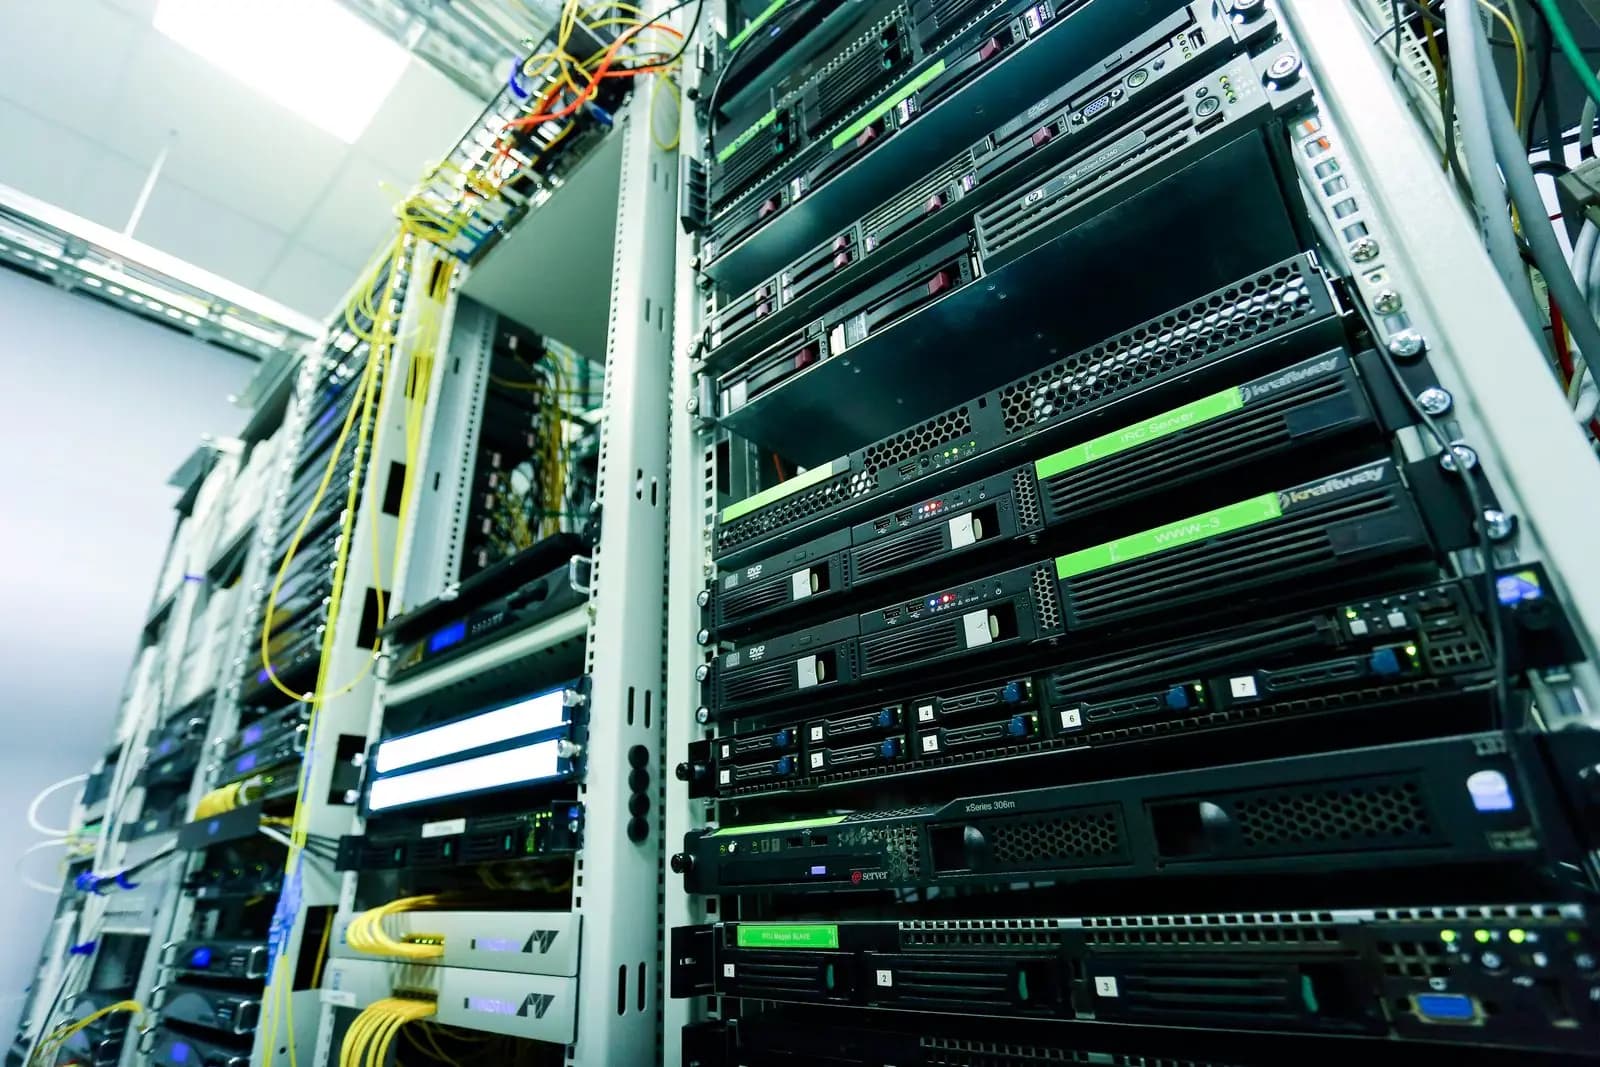
Déployé, surveillé, maintenu : vos applications restent en ligne.
Présentation
Que veut dire « nous exploitons ce que nous livrons » ?
Cela veut dire que l’équipe qui développe une application la met aussi en production, l’héberge, la sauvegarde, la surveille et la corrige. Personne ne reçoit un fichier zip et un au revoir. ANTASY IT exploite les applications qu’elle livre sur des serveurs Linux derrière Cloudflare : ceux qui répondent à un incident sont ceux qui ont écrit le code.
L’essentiel des ennuis d’une application web arrive après la mise en ligne : un certificat expire, un disque se remplit, un framework publie un correctif de sécurité, un CDN sert la page du mois dernier, un processus manque de mémoire en pleine nuit. Rien de tout cela ne se voit en démonstration. Tout cela décide si votre équipe fait confiance au logiciel.
Exploiter ce que nous livrons est aussi une incitation : quand c’est nous que la panne réveille, nous construisons des applications qui tombent moins, journalisent ce qui compte et se relèvent seules quand elles le peuvent.
Ce qui est inclus
Que comprennent l’hébergement et la maintenance ?
Voici les briques que nous mettons en place pour les applications que nous exploitons. Le périmètre exact est écrit pour chaque application.
Mise en production
Chaque version est construite et vérifiée avant de remplacer celle qui tourne, puis contrôlée en ligne juste après la bascule.
Serveurs
Serveurs Linux, avec nginx devant chaque application et Cloudflare devant nginx.
Supervision des processus
pm2 ou systemd, avec redémarrage automatique en cas de plantage, et un plafond de mémoire quand l’application en a besoin.
Cloudflare
DNS, chiffrement TLS du visiteur jusqu’au serveur avec certificats d’origine, règles de cache et protection en frontal.
Sauvegardes
Quand le périmètre les prévoit : copies planifiées des bases, nommées avec leur date, fichiers déposés sauvegardés avec elles, et chaque copie relue par l’outil de restauration.
Supervision
Notre propre tableau de bord : santé des serveurs, processus, trafic et erreurs lus dans les journaux nginx, et prévision de remplissage des disques.
Mises à jour
Correctifs de sécurité des frameworks et des dépendances, planifiés et vérifiés sur une compilation avant d’arriver en production.
Secrets
Identifiants dans des fichiers d’environnement côté serveur aux droits restreints, jamais dans le dépôt de code ni le navigateur.
Évolutions
Corrections et petites évolutions planifiées comme le reste, par l’équipe qui connaît le code.
Retours d’expérience
Qu’avons-nous appris en exploitant des applications ?
Trois problèmes rencontrés sur nos propres serveurs, et ce que nous avons changé. C’est ce savoir-là qu’un contrat d’infogérance devrait acheter.
Pourquoi un CDN servait-il une page périmée ?
Par défaut, Next.js déclare ses pages pré-rendues cachables un an par les caches partagés. Derrière Cloudflare, une ancienne page pouvait survivre à une mise en production. Sur le site d’ESPAMED, nginx remplace désormais cet en-tête par un en-tête qui impose la revalidation, les fichiers statiques sont versionnés, et les entrées périmées ont été purgées une fois.
Pourquoi des en-têtes de sécurité disparaissaient-ils ?
Dans nginx, un seul add_header dans un bloc location fait perdre en silence tous les en-têtes hérités du bloc server. Une règle de cache suffisait à retirer les en-têtes de sécurité de ce chemin. Nous incluons désormais les en-têtes communs dans chaque location qui ajoute les siens.
Pourquoi un service worker a-t-il cessé de fonctionner derrière le CDN ?
Certaines protections anti-robots du frontal injectent un script dans les pages HTML. Cette injection casse une politique de sécurité du contenu stricte et perturbe les service workers. Nous vérifions maintenant les options actives sur chaque site avant d’activer une politique stricte ou un mode hors ligne.
Plus de détails sur ces choix dans Next.js en production.
Supervision
Comment surveillons-nous les applications hébergées ?
Avec notre propre tableau de bord de supervision. Un collecteur enregistre dans une base PostgreSQL la santé des serveurs, l’état des processus et le trafic lu dans les journaux nginx ; un incident s’ouvre quand la part d’erreurs serveur grimpe ou quand la tendance annonce un disque bientôt plein. ANTASY IT voit toutes ses applications sur le même écran.
- Erreurs
- La part d’erreurs serveur par site, calculée sur de courtes fenêtres à partir des journaux nginx ; un saut ouvre un incident.
- Prévision disque
- Une tendance calculée sur des moyennes horaires avec la médiane des pentes : un saut ponctuel, comme un nouveau fichier d’échange, ne déclenche pas de fausse alerte.
- Redémarrages
- Un redémarrage demandé depuis le tableau de bord est mis en file, puis exécuté par un service distinct après vérification ; l’interface web n’a jamais de droits système.
- Lecture seule
- L’application web du tableau de bord ne fait que lire la base de supervision ; la collecte tourne dans son propre processus.
Sauvegardes
Comment les sauvegardes sont-elles organisées ?
Pour les applications que nous sauvegardons, dont SOLARP et notre plateforme Made in Tunisia, la base est copiée selon un calendrier dans un fichier daté, les fichiers déposés sont copiés à côté, et chaque nouvelle copie est relue par l’outil de restauration. ANTASY IT fixe fréquence et durée de conservation par application et les écrit dans le périmètre.
Nommer les sauvegardes par horodatage paraît anodin. C’est pourtant la différence entre restaurer l’état de la veille et découvrir que la dernière bonne copie a été remplacée par un essai : c’est pourquoi les fichiers de SOLARP portent l’heure en plus de la date. Le même soin vaut pour les fichiers hors base : une base restaurée sans ses pièces jointes n’est qu’une demi-restauration.
En production
Quelles applications exploitons-nous aujourd’hui ?
Quatre entreprises de notre mur de logos ont leurs logiciels mis en production, hébergés et supervisés par nous, de l’outil de gestion utilisé toute la journée au site public. Ce que couvre chaque contrat, sauvegardes comprises, est écrit application par application.
TSS Company
L’ERP de TSS Company et son module atelier : une API Strapi 5 et une interface Next.js sur PostgreSQL, mises en production, supervisées et maintenues par nous.
Thyna Solar
SOLARP, notre CRM pour installateurs photovoltaïques : sa base est sauvegardée selon un calendrier dans des fichiers horodatés, ses pièces jointes copiées à côté, et les démonstrations utilisent une base séparée.
ESPAMED
Le site d’ESPAMED (espamedical.com), un site Next.js qui tourne en processus supervisé derrière nginx, sur nos serveurs.
Key Brothers
La boutique en ligne Key Brothers, hébergée sur nos serveurs et tenue à jour par l’équipe qui l’a développée.
Reprise d’existant
Pouvons-nous reprendre une application développée par un autre prestataire ?
Oui, après un audit. Voici notre façon de procéder ; nous vous disons ce que nous trouvons avant de promettre quoi que ce soit.
01
Audit
Code, compilation, dépendances, serveur et données : ce qui tourne, ce qui est périmé, ce qui manque.
02
Préparation
Un serveur configuré à notre façon : nginx, supervision, sauvegardes, avant toute bascule.
03
Migration
Code et données copiés, puis vérifiés sur une adresse de test avec votre équipe.
04
Bascule
DNS passé derrière Cloudflare à l’heure convenue, l’ancien serveur gardé jusqu’à confirmation.
05
Exploitation
Supervisée, sauvegardée et mise à jour comme nos propres applications.
Outils et limites
Quels outils, et que ne promettons-nous pas ?
Des outils volontairement ordinaires et bien documentés : Linux, nginx, Node.js, PostgreSQL, pm2 ou systemd, tous open source, avec Cloudflare en frontal.
En production
- Linux
- nginx
- pm2
- systemd
- Node.js
- PostgreSQL
- Cloudflare
Pas de taux de disponibilité inventé
Cette page n’affiche ni pourcentage de disponibilité ni délai d’intervention. Ces chiffres n’ont de sens que mesurés et écrits dans un contrat ; nous préférons les convenir avec vous plutôt qu’afficher un nombre dont nous ne pourrions pas vous montrer les données.
Voir aussi
Services liés
- Applications web et SaaS
Des applications métier pensées pour être exploitées.
- ERP sur mesure
Les systèmes que nous hébergeons pour nos clients.
- Création de site web
Des sites rapides, hébergés et tenus à jour.
- Intégration API
Des connecteurs supervisés comme le reste.
- Next.js en production
Cache, rendu et mise en production.
- Nos clients
Les entreprises dont nous exploitons les logiciels.
FAQ
Questions sur l’hébergement et la maintenance
Hébergez-vous aussi des sites web, ou seulement des applications de gestion ?
Les deux. Le même dispositif, des processus supervisés derrière nginx et Cloudflare, fait tourner l’ERP de TSS Company et SOLARP pour Thyna Solar comme le site d’ESPAMED et la boutique Key Brothers. Sur le site d’ESPAMED, nginx impose aussi la revalidation du cache : une modification apparaît aussitôt. Le périmètre écrit pour chaque site précise le reste.
Contre quoi Cloudflare protège-t-il ?
Placé devant le serveur, Cloudflare masque son adresse, absorbe les pics de trafic malveillant, chiffre les connexions et met en cache les fichiers statiques près des visiteurs. Ses règles anti-robots et de pare-feu filtrent une partie du trafic abusif. Il ne corrige ni les mots de passe faibles ni le code vulnérable : les mises à jour restent indispensables.
Comment mettez-vous en production sans casser le site ?
Une version est construite et vérifiée avant de remplacer celle qui tourne, puis l’application en ligne est contrôlée juste après la bascule. Les pages imposent la revalidation du cache et les fichiers statiques sont versionnés : après une mise en production, les visiteurs reçoivent la nouvelle version, pas un mélange d’ancien et de nouveau.
Que comprend la maintenance d’un site ou d’une application web ?
Mises à jour de sécurité et des dépendances, supervision, sauvegardes, traitement des incidents et petites corrections, par l’équipe qui a écrit le code. Le périmètre exact, y compris ce qui relève d’une petite correction ou d’un nouveau projet, est écrit pour chaque application : personne ne découvre les limites pendant un incident.
Garantissez-vous un taux de disponibilité ?
Nous n’affichons pas de pourcentage de disponibilité sur ce site. Un tel chiffre n’a de sens que mesuré et écrit dans un contrat : nous discutons avec vous des objectifs, de la mesure et des délais d’intervention pour chaque application. Ce que nous pouvons montrer, c’est le fonctionnement de notre supervision.
Comment les mots de passe et clés d’API sont-ils gérés ?
Ils vivent dans des fichiers d’environnement sur le serveur, aux droits restreints, jamais dans le dépôt de code, le navigateur ou un document partagé. Quand une clé doit changer, elle change à un seul endroit. Nos captures et documents ne montrent jamais l’adresse d’un serveur ou d’un équipement.
Une application qui doit tenir ? Parlons de son exploitation
Dites-nous sur quoi elle tourne aujourd’hui et qui s’en occupe. Nous revenons avec ce que couvrirait un audit.